Exigences techniques du SSO
Contenus de cette page
Aperçu des exigences techniques
L'authentification unique (SSO) permet à un tiers d'authentifier un utilisateur avant de lui accorder l'accès au système Qualtrics. Qualtrics supporte quatre types d'authentificateurs SSO : Google OAuth 2.0, Central Authentificateur Service (CAS), Lightweight Répertoire Access Protocol (LDAP) et Security Assertion Markup Language (SAML). Chaque type exige que le tiers dispose d'un type de serveur spécifique. Par exemple, l'authentificateur SSO CAS repose sur le fait que le tiers dispose d'un serveur CAS.
Cette page présente les exigences techniques auxquelles vous devez répondre. Ces paramètres doivent être configurés avec votre équipe de technologie de l'information, puis communiqués à l'équipe de support de Qualtrics SSO.
Google OAuth 2.0
Google OAuth 2.0 est un cadre d'autorisation qui peut être utilisé pour authentifier les utilisateurs dans la plateforme Qualtrics. Pour configurer Google OAuth 2.0 pour l'authentification des tiers, les utilisateurs qui accéderont à la plateforme doivent disposer d'un compte Google.
Les paramètres de configuration suivants doivent être fournis :
- Domaines d'e-mail valides
- Des domaines de messagerie spécifiques sont requis pour authentifier les adresses électroniques des utilisateurs à chaque tentative de connexion.
Qualtrics reçoit uniquement l'e-mail associé aux comptes Google des utilisateurs lors de l'authentification contre Google OAuth 2.0. L'email est utilisé pour remplir les champs Qualtrics Username, First Name, Last Name et Email Address.
Une fois que les domaines de messagerie valides souhaités sont fournis, Qualtrics peut se charger de mettre en place une intégration Google OAuth 2.0 avec le tiers.
Attention : Google OAuth 2.0 ne supporte pas l'accès à l'Application hors ligne Qualtrics.

Lightweight Répertoire Access Protocol (LDAP) (Protocole d'accès aux répertoires légers)
Lightweight Répertoire Access Protocol (LDAP) est un service de répertoire par rapport auquel un tiers peut s'authentifier. Qualtrics peut être configuré pour s'authentifier automatiquement auprès d'un serveur LDAP lorsqu'un utilisateur tente de se connecter à la plate-forme Qualtrics. Pour mettre en place une intégration LDAP, on suppose que le tiers dispose d'un serveur LDAPv3 opérationnel.
Les paramètres de configuration suivants doivent être fournis :
- Nom d'hôte du serveur LDAP : adresse IP ou nom du serveur.
- Port du serveur LDAP : port que Qualtrics utilisera pour communiquer avec le serveur.
- Nom distinctif (DN) de base : Par exemple :
o=organisation - Nom distinctif de liaison : recherche par nom distinctif de liaison ou par utilisateur du nom distinctif de liaison. Cela n'est pas nécessaire si le serveur LDAP autorise les recherches non authentifiées.
- Mot de passe de liaison : ce champ n'est pas obligatoire si le serveur LDAP autorise les recherches sans authentification.
- Paramètres du filtre d'authentification : Par exemple :
uid=%username% - URL de redirection après déconnexion : Qualtrics nécessite une URL de redirection après déconnexion afin de mettre fin à la session des utilisateurs lors de leur déconnexion. Si aucune URL de redirection de déconnexion n'est fournie, Qualtrics peut rediriger les utilisateurs vers https://qualtrics.com, ou une autre URL de votre choix. Toutefois, cela ne mettra pas fin à la session de connexion des utilisateurs, et ceux-ci pourront se reconnecter immédiatement en cliquant sur le bouton « Retour » ou en revenant à la page de connexion.
- Attributs LDAP
- Obligatoire:
Adresse électronique Attribut du champ (par exemple, mail)

Astuce : Cet attribut doit contenir des valeurs au format d'une adresse électronique. Par exemple, value@email.com.
- Facultatif:
- FirstName Attribut du champ (par exemple, firstname)
- Nom de champ Attribut (par exemple, sn)
- Attribut de de l'utilisateur Mapping attribut
- Division Attribut de cartographie
- Attribut de mappage de groupe
- Tableau de bord expérience client attribut(s) de métadonnées
- Tableau de bord CX Enrôlement automatique des rôles attribut(s)
- Obligatoire:
Une fois les informations ci-dessus fournies, Qualtrics peut se charger de mettre en place une intégration LDAP avec le tiers.
Attention: cette configuration ne peut pas être effectuée par l'utilisateur lui-même et nécessite une mise en œuvre payante. Contactez votre commercial Qualtrics pour en savoir plus.
Service central d'authentification (CAS)
Le service d'authentificateur central (CAS) fournit un service d'authentificateur unique d'entreprise et est pris en charge par le CAS JA-SIG. De plus amples informations sur le CAS sont disponibles à l'adresse suivante : https://www.apereo.org/projects/cas. Le système Qualtrics peut agir en tant que client CAS, permettant à l'utilisateur de s'authentifier via CAS et de se connecter au système Qualtrics. Pour mettre en place le SSO CAS, il est supposé que le tiers dispose d'un serveur CAS fonctionnel utilisant le protocole CAS 2.0 ou plus récent.
Les paramètres de configuration suivants doivent être fournis :
- Nom d'hôte du serveur CAS : nom du serveur.
- Port du serveur CAS : port que Qualtrics utilisera pour communiquer avec le serveur.
- URI du système CAS sur l'hôte
- URL de redirection après déconnexion : Qualtrics nécessite une URL de redirection après déconnexion afin de mettre fin à la session des utilisateurs lors de leur déconnexion. Si aucune URL de redirection de déconnexion n'est fournie, Qualtrics peut rediriger les utilisateurs vers https://qualtrics.com ou une autre URL de votre choix. Toutefois, cela ne mettra pas fin à la session de connexion des utilisateurs, qui pourront se reconnecter immédiatement en cliquant sur le bouton « Retour » ou en accédant à nouveau à la page de connexion.
Les paramètres suivants varient selon que vous utilisez ou non une version de CAS prenant en charge SAML 1.1.
- Si SAML 1.1 n'est pas pris en charge : Le nom d'utilisateur CAS sera utilisé pour remplir les champs nom d'utilisateur, adresse électronique, prénom et nom de famille de Qualtrics.
- Si SAML 1.1 est pris en charge : les paramètres de configuration suivants doivent également être fournis :
- Obligatoire:
Adresse électronique Attribut du champ (par exemple, mail)
Astuce : Cet attribut doit contenir des valeurs au format d'une adresse électronique. Par exemple, value@email.com.
- Facultatif:
- FirstName Attribut du champ (par exemple, firstname)
- Nom de champ Attribut (par exemple, sn)
- Attribut de de l'utilisateur Mapping attribut
- Division Attribut de cartographie
- Attribut de mappage de groupe
- Tableau de bord expérience client attribut(s) de métadonnées
- Tableau de bord CX Enrôlement automatique des rôles attribut(s)
- Obligatoire:
Une fois les informations ci-dessus fournies, Qualtrics peut se charger de mettre en place l'intégration du CAS avec le tiers.
Attention: cette configuration ne peut pas être effectuée par l'utilisateur lui-même et nécessite une mise en œuvre payante. Contactez votre commercial Qualtrics pour en savoir plus.
Langage de marquage d'assertion de sécurité (SAML)
Security Assertion Markup Language (SAML) est une norme basée sur XML pour l'échange de données d'authentification et d'autorisation entre domaines de sécurité, ou entre un fournisseur d'identité (producteur d'assertions) et un fournisseur de services (consommateur d'assertions). Le système Qualtrics peut être configuré pour s'authentifier automatiquement via un fournisseur d'identité tiers (IdP) à l'aide de SAML lorsqu'un utilisateur se connecte au système Qualtrics. Pour mettre en place une intégration SAML, il est supposé que le tiers dispose d'une implémentation SAML 2.0 ou Shibboleth 2.0 opérationnelle et qu'il peut prendre en charge les connexions initiées par le fournisseur de services (SP).
Qualtrics supporte à la fois les flux de travail initiés par l'IdP et le SP pour les connexions SAML. La plus courante des deux est une transaction lancée par le SP, dans laquelle les utilisateurs démarrent la procédure sur https://brandID.datacenter.qualtrics.com ou viale domaine personnel de leur organisation. L'échange initié par l'IdP est principalement utilisé lorsque les utilisateurs s'authentifient sur un réseau interne, les utilisateurs commençant le flux sur un portail d'application interne.
Les paramètres de configuration suivants doivent ensuite être fournis :
- Métadonnées du fournisseur d'identité (IdP) (au format XML sous forme de lien ou de pièce jointe)
- Étiquettes requises :
- EntityDescriptor
- Descripteur de clé
- Service de signature unique
- Les liaisons HTTP Post et HTTP Redirect au sein du SingleSignOnService sont toutes deux prises en charge. HTTP Post doit cependant être utilisé si vous souhaitez que notre AuthnRequest soit signée.
- SingleLogoutService
- Ce champ sert à rediriger les utilisateurs vers une URL qui effacera leur session de connexion lorsqu'ils se déconnecteront. Si aucune URL SingleLogoutService n'est fournie, Qualtrics peut rediriger les utilisateurs vers https://qualtrics.com ou une autre URL de votre choix. Toutefois, cela ne mettra pas fin à la session de connexion des utilisateurs, qui pourront se reconnecter immédiatement en cliquant sur le bouton « Retour » ou en accédant à nouveau à la page de connexion.
- Étiquettes requises :
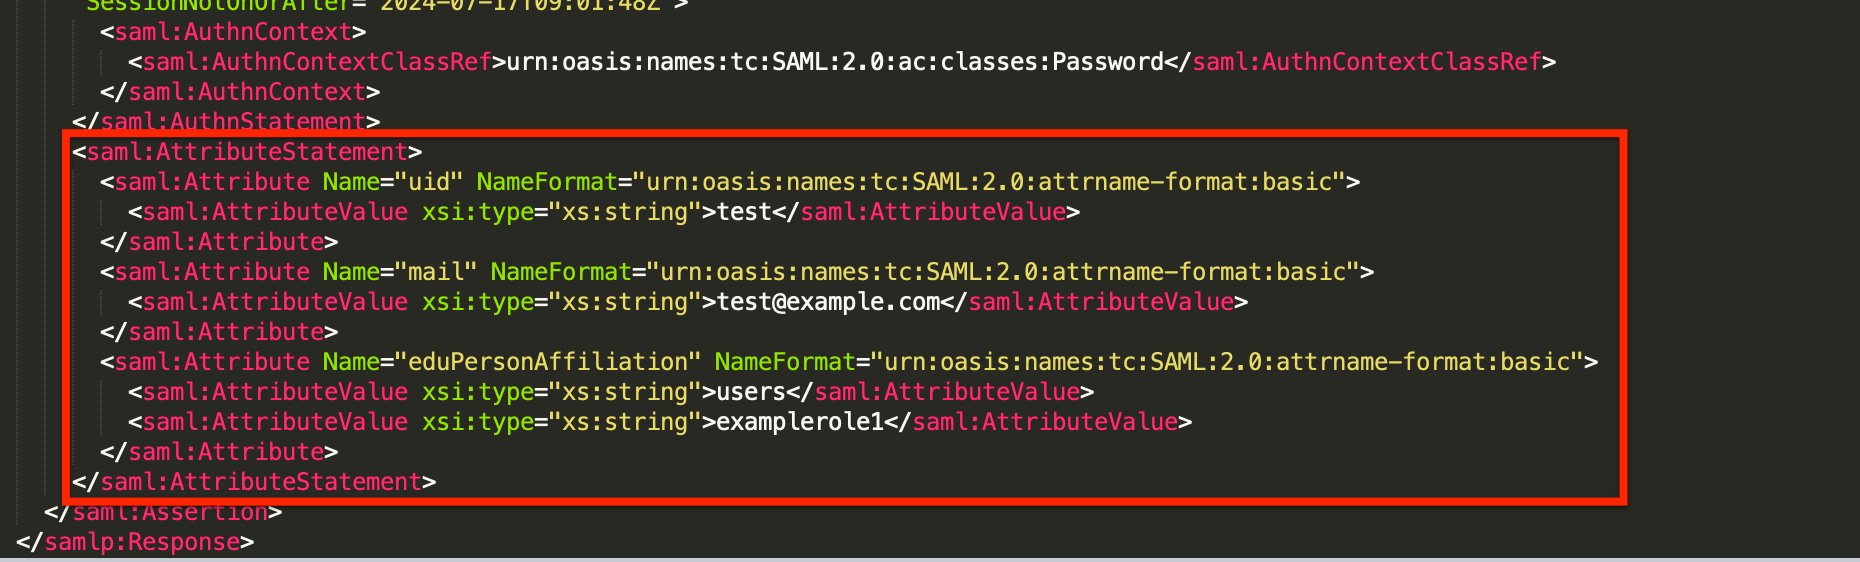
- Attributs SAML
- Obligatoire:
- Nom d'utilisateur Attribut du champ (c.-à-d. samAccountName)
- L'attribut doit contenir des valeurs uniques, immuables et non confidentielles.
Adresse électronique Attribut du champ (par exemple, mail)
Astuce : Cet attribut doit contenir des valeurs au format d'une adresse électronique. Par exemple, value@email.com.
- Nom d'utilisateur Attribut du champ (c.-à-d. samAccountName)
- Facultatif:
-
- FirstName Attribut du champ (par exemple : firstname)
- Nom de champ Attribut (par ex. sn)
- Attribut de de l'utilisateur Mapping attribut
- Division Attribut de cartographie
- Attribut de mappage de groupe
- Tableau de bord expérience client attribut(s) de métadonnées
-
- Obligatoire:
Une fois les informations ci-dessus fournies, Qualtrics peut se charger de mettre en place une intégration Shibboleth/SAML avec le tiers.
Comment obtenir et décrypter une réponse SAML ?
Une réponse SAML est envoyée par le fournisseur d'identité au fournisseur de services une fois l'authentification SAML réussie. La réponse SAML contient toutes les informations transmises par le fournisseur d'identité, telles que les attributs, les certificats, les liaisons, etc. Ces informations sont précieuses pour résoudre les problèmes liés à l'autorisation ou à la procédure de connexion.
Il existe de nombreux outils permettant d'obtenir une réponse SAML. Vous trouverez ci-dessous une méthode qui devrait être disponible dans la plupart des navigateurs, mais n'hésitez pas à utiliser n'importe quelle méthode.
Astuce : Ces éléments peuvent se trouver à différents endroits en fonction du navigateur utilisé. Les captures d'écran de cette page font référence à l'apparence d'un navigateur Chrome.
Astuce : Si notre équipe de support a demandé une réponse SAML, vous pouvez vous arrêter à cette étape.
Astuce : Consultez ces outils pour encoder base64 et décoder base64.
Comment lire une réponse SAML ?
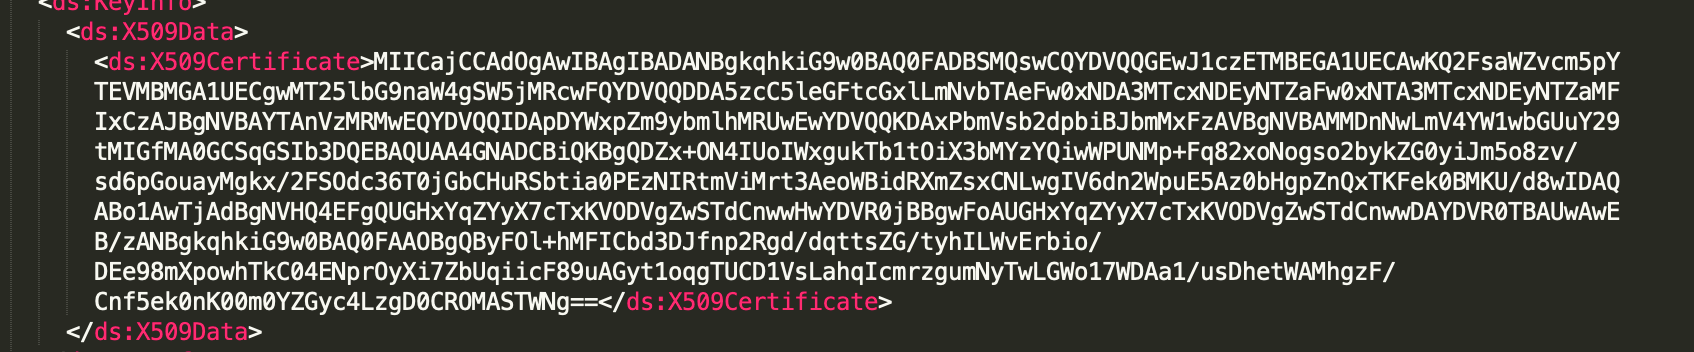
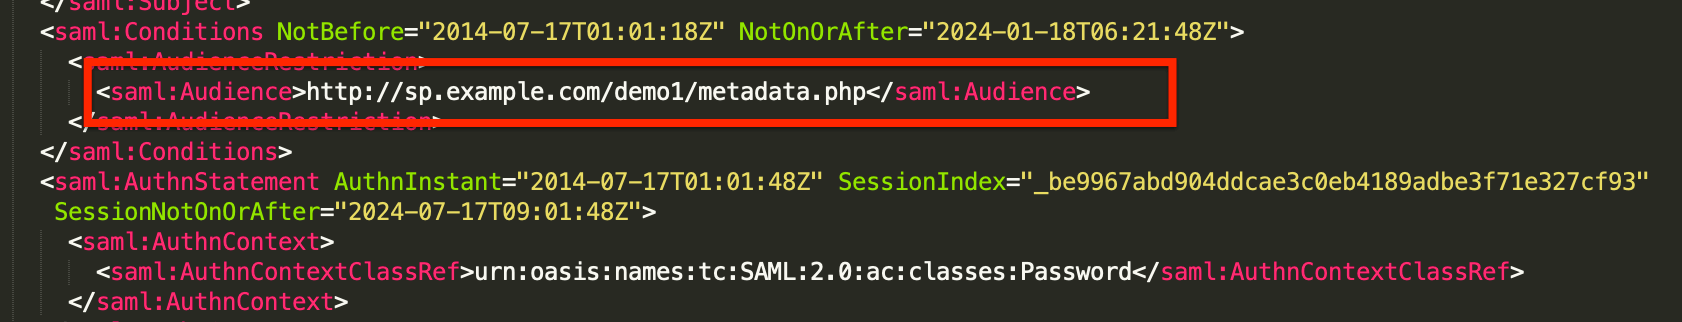
Quelques informations clés contenues dans une réponse SAML peuvent vous aider à résoudre le problème.


C'est génial! Merci pour votre avis!
Merci pour votre avis!