SSO-Authentifizierer
Was finden Sie hier?
Informationen zu SSO
Authentifizierer dienen dazu, zu steuern, wer auf Ihre Umfrage zugreifen darf. Mit dem Authentifizierer für Single Sign-On (SSO) können Sie sich gegenüber einem Drittanbietersystem authentifizieren (z. B. überprüfen, ob die betreffende Person über eine legitime Benutzerkennung an Ihrer Universität oder über ein Benutzerkonto bei Facebook verfügt). Sobald Sie Ihren Authentifizierer eingerichtet haben, können Sie Ihre Umfrage über den anonymen Link verbreiten, und nur Personen, die sich erfolgreich authentifizieren, können an der Umfrage teilnehmen.
Die Funktion AUTHENTIFIZIERER unterstützt 6 Grundtypen der SSO-Authentifizierung:
- Token: Der Drittanbieter generiert ein sicheres Token, mit dem sich der Befragte (sofern validiert) automatisch anmelden kann.
- CAS (Central Authentication Service): Die Teilnehmer authentifizieren sich gegenüber einem CAS-Server.
- LDAP (Lightweight Directory Access Protocol): LDAP wird zur Authentifizierung von Benutzern verwendet.
- Shibboleth: Die Befragten authentifizieren sich über SAML.
- Google OAuth 2.0: Die Teilnehmer authentifizieren sich mit ihrem Google-Benutzernamen.
- Facebook: Die Befragten melden sich mit ihrem Facebook-Benutzernamen an.
Im Folgenden finden Sie eine kurze Beschreibung, wie die einzelnen Methoden eingerichtet werden, vorausgesetzt, Sie verfügen über grundlegende Kenntnisse im Umgang mit Authentifizierern auf Basis von Kontaktlisten. Weitere Informationen zu SSO finden Sie in unserer technischen Dokumentation zu Single Sign-On.
TIPP: Wenn Sie sich mit Token, CAS, LDAP oder Shibboleth authentifizieren wollen, müssen Sie mit Ihrer IT-Abteilung in Kontakt treten, um Informationen über die Einrichtung Ihres SSO-Authentifizierers zu erhalten. Wenn Sie Google OAuth 2.0 oder Facebook als SSO Authentifizierer verwenden, benötigen Sie keine zusätzlichen Informationen; die Einrichtung erfolgt automatisch.

Tipp: Beachten Sie beim Festlegen von Authentifizierungswerten mit eingebettete Daten, dass Sonderzeichen wie Punkt (.) und Hashtag (#) nicht unterstützt werden. Siehe Best Practices und Fehlerbehebung für eingebettete Daten für weitere Tipps zum Festlegen eingebettete Daten.
Tipp: Instanz kann einschränken, wer auf SSO zugreifen kann, indem Konfigurieren von SSO für die Organisation.
Token
Mit Token-Authentifizierern können Sie sich mit dem sicheren Token authentifizieren, das über einen Drittanbieter generiert wurde. Token-Authentifizierer können auch dazu verwendet werden, verschlüsselte eingebettete Daten an die Umfrage zu übermitteln, wo diese dann entschlüsselt und als eingebettete Daten gespeichert werden.
Tipp: Dieser SSO-Typ funktioniert möglicherweise nicht ordnungsgemäß bei der Vorschau-Umfrage.
Achtung: Aus Sicherheits- und Datenschutzgründen müssen Sie Kontakt, um die erforderlichen Einrichtungsinformationen zu erhalten. Qualtrics Support kann keine SSO verteilen.

Authentifizierer einrichten
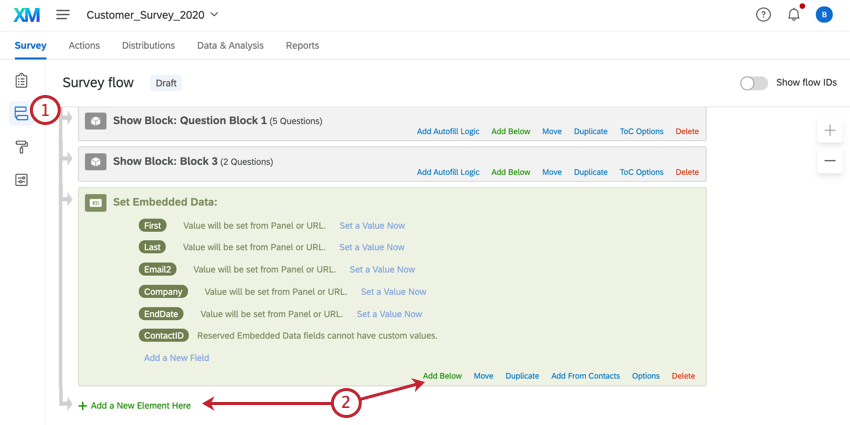
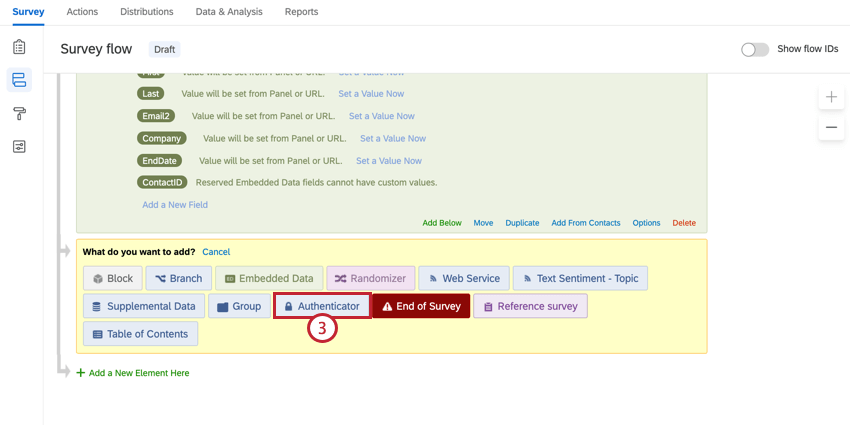
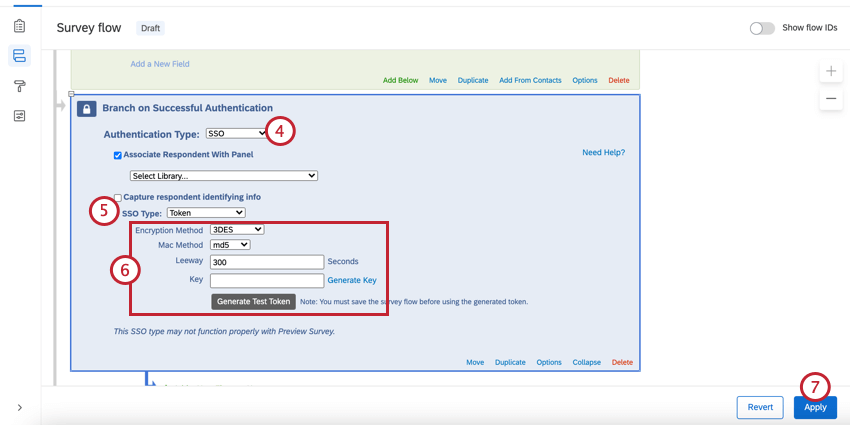
Achtung: Sie müssen den Umfragenverlauf speichern, bevor Sie ein Test-Token generieren.
Identifizierende Informationen erfassen (optional)
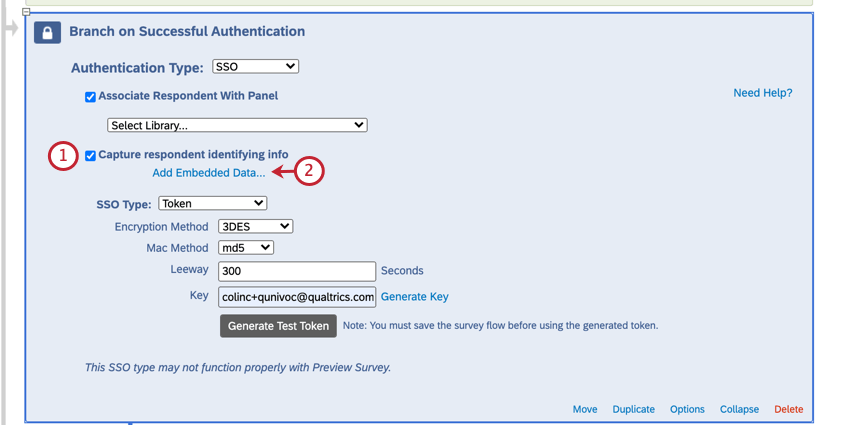
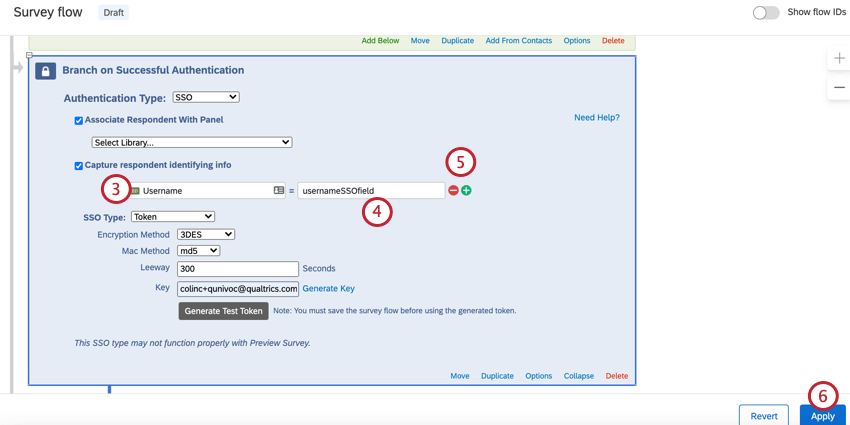
Sie sehen nun die eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Sie können zum Umfragenverlauf zurückkehren und ein Test-Token generieren, um diesen Authentifizierungstyp auszuprobieren.
Achtung: Weitere Informationen zum Generieren von SSO mit eingebettete Daten erhalten Sie Kontakt Ihrem IT-Team.
Tipp: Das SSO-Token muss neben den erwarteten personenbezogenen Daten auch einen Zeitstempel und eine Ablaufzeit enthalten.
DEN BEFRAGTEN:R MIT DER KONTAKTLISTE VERBINDEN (FAKULTATIV)
Standardmäßig ermöglichen SSO Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen. Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
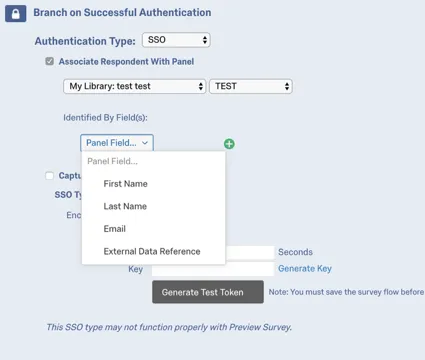
Die folgende Tabelle zeigt, welches Identifikationsfeld aus der Kontaktliste (festgelegt über die Dropdown-Liste „ “ unter „Fields“ ) welchem Attribut des Token-Authentifizierers zugeordnet ist.
| Feld „Identifiziert von“ | Attribut |
|---|---|
| Vorname | firstname |
| Nachname | lastname |
| E-Mail an | |
| Externe Datenreferenz | id |
Beispiel: Wenn das identifizierende Feld „Nachname“ war und der Befragte:r „Mustermann“ für das Attribut lastname“ übergeben hat, muss die Kontaktliste „Mustermann“ im Feld „Nachname“ enthalten.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
CAS
Mit CAS-Authentifizierern können Sie Benutzer auf einem CAS-Server authentifizieren. Sie können auch dazu verwendet werden, den CAS-Benutzernamen eines Teilnehmers als eingebettete Daten zu erfassen und zu speichern.
Tipp: Dieser SSO-Typ funktioniert möglicherweise nicht ordnungsgemäß bei der Vorschau-Umfrage.
Achtung: Aus Sicherheits- und Datenschutzgründen müssen Sie Kontakt, um die erforderlichen Einrichtungsinformationen zu erhalten. Qualtrics Support kann keine CAS-Serverinformationen verteilen.
Einrichten eines Authentifizierer
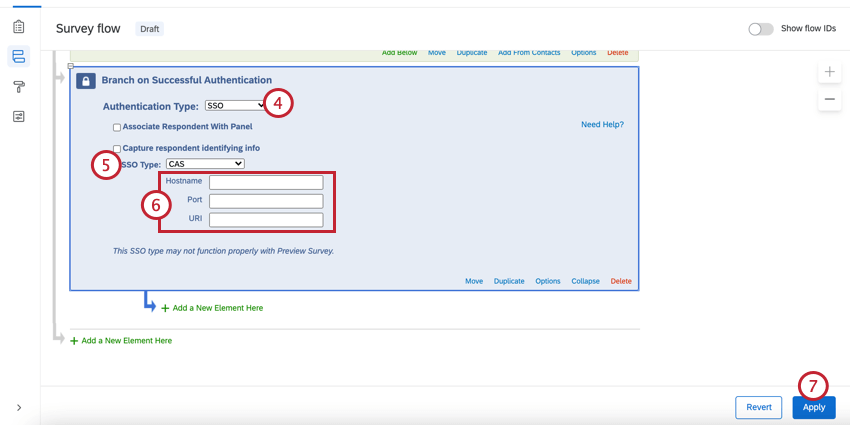
Identifizierende Informationen erfassen (optional)
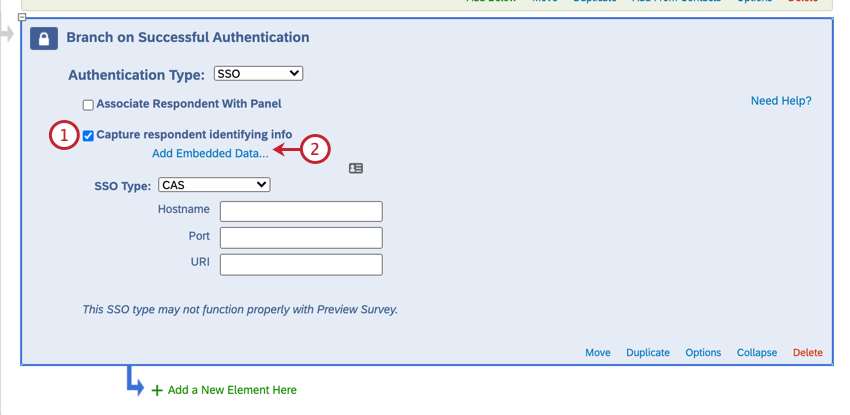
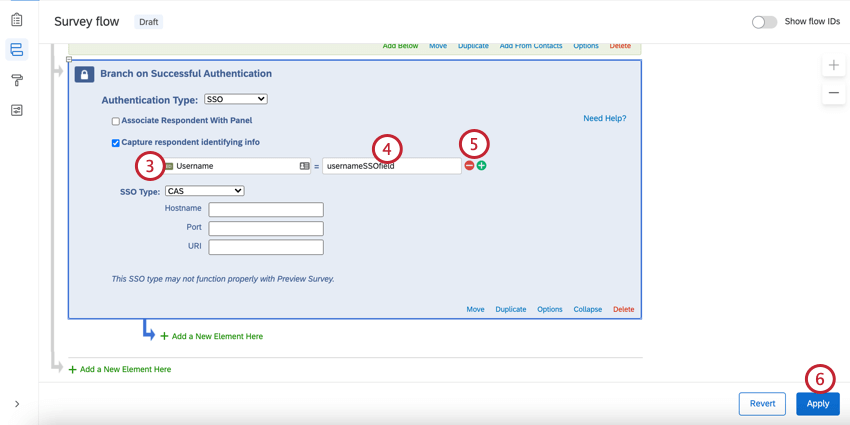
Sie sehen nun den eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Du kannst die Umfrage über den Umfrage-Link zur anonymen Umfrage ausfüllen, um sie einmal auszuprobieren.
Achtung: Weitere Informationen darüber, welche eingebettete Daten erfasst werden können, Kontakt Ihrem IT-Team.
DEN BEFRAGTEN:R MIT DER KONTAKTLISTE VERBINDEN (FAKULTATIV)
Standardmäßig ermöglichen SSO Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen. Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
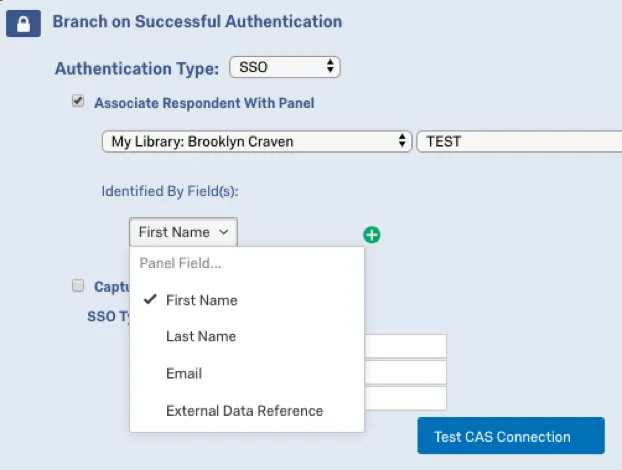
Da über CAS-Authentifizierer nur der Benutzername abgerufen werden kann, muss das Feld „Kontaktliste“, das als Identifikationsfeld ausgewählt wurde (über das Dropdown-Menü „Identifiziert durch Feld“ ), den CAS-Benutzernamen enthalten, damit die Benutzer ordnungsgemäß authentifiziert werden können.
Wenn das identifizierende Feld beispielsweise „Vorname“ lautete und der Befragte:r „johnd“ für den CAS-Benutzernamen übergab, müsste die Kontaktliste „johnd“ im Feld „Vorname“ enthalten.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
LDAP
Mit LDAP-Authentifizierern können Sie Benutzer direkt bei Ihren LDAP-Servern authentifizieren. Sie können auch verwendet werden, um LDAP-Attribute als eingebettete Daten.
Achtung: Aufgrund der sensiblen Art der LDAP-Serverinformationen müssen Sie Kontakt, um die erforderlichen Einrichtungsinformationen zu erhalten. Qualtrics Support kann keine LDAP-Serverinformationen verteilen.
Einrichten eines Authentifizierer
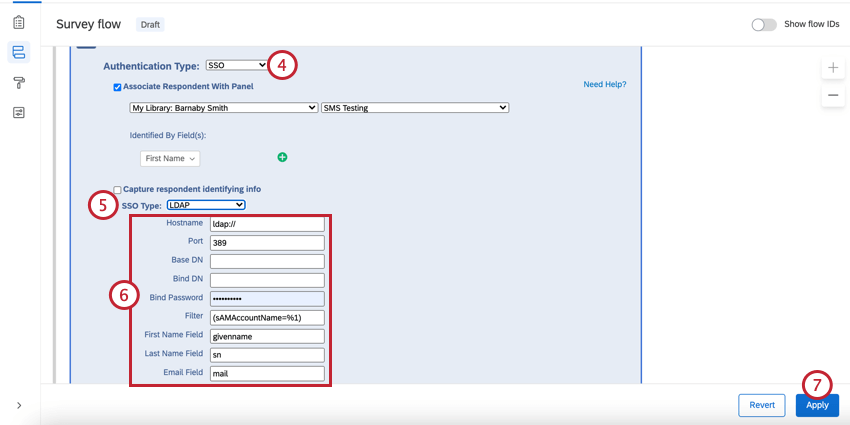
Tipp: Das Feld „Filter“ sollte im Format ([filter]=%1) belassen werden, z. B. (sAMAccountName=%1) oder (uid=%1).
Identifizierende Informationen erfassen (optional)
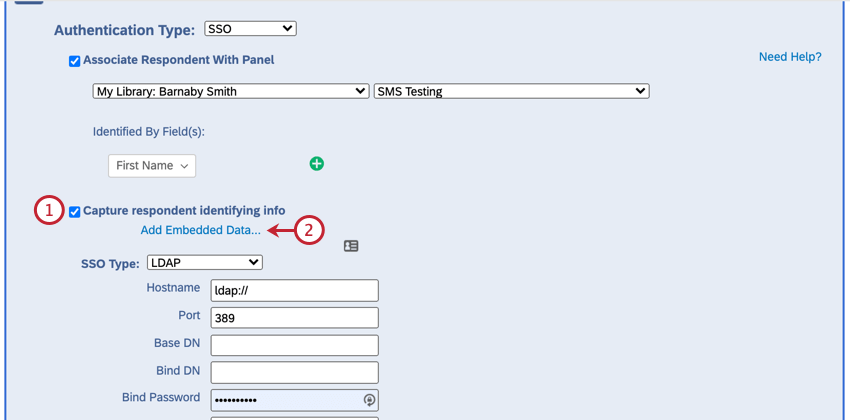
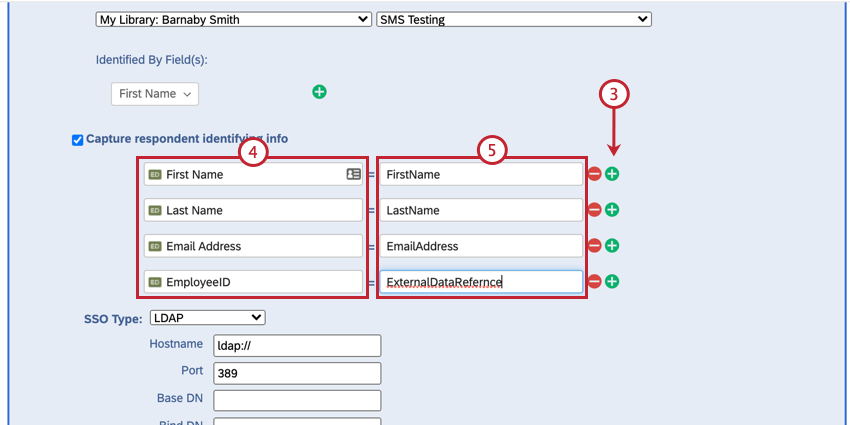
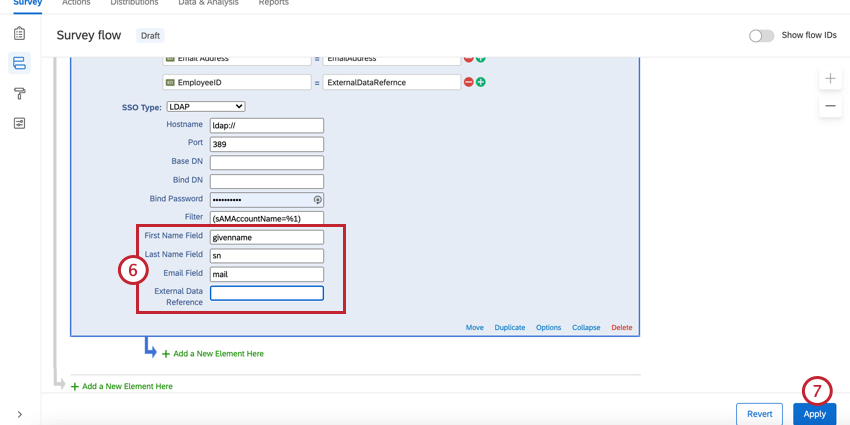
Sie sehen nun den eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Sie können Vorschau der Umfrage um dieses Setup auszuprobieren.
BEFRAGTE:R DER KONTAKTLISTE ZUORDNEN
Standardmäßig ermöglichen SSO Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen. Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
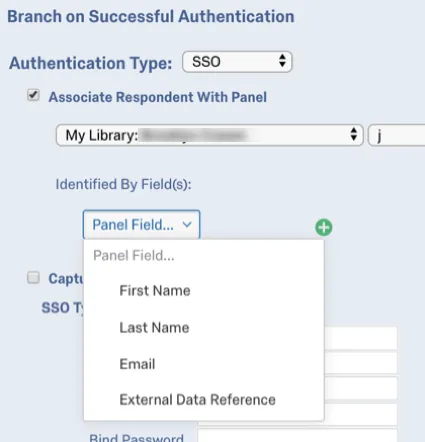
Die folgende Tabelle zeigt, welches Identifikationsfeld (festgelegt im Dropdown -Menü „Identifiziert durch Feld“ ) aus der Kontaktliste welchem LDAP-Authentifizierer-Attribut zugeordnet ist, wie in den Authentifizierungseinstellungen unter „Vorname“, „Nachname“, „E-Mail“ und „Externe Datenreferenz“ angegeben.
| Feld „Identifiziert von“ | Attribut |
|---|---|
| Vorname | First Name Field (d.h. firstname) |
| Nachname | Feld Nachname (d.h. lastname) |
| E-Mail-Feld (d. h. E-Mail) | |
| Externe Datenreferenz | Externe Datenreferenz (d.h. UID) |
Angenommen, das identifizierende Feld war E-Mail, und die folgenden Attribute wurden in den Authentifizierer angegeben:
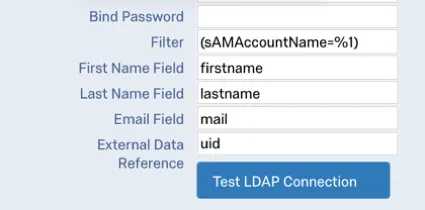
Wenn der Befragte:r „johnd@email.com“ für das Attribut übergeben würde, müsste in der Kontaktliste „johnd@email.com“ im Feld „E-Mail“ stehen.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
Shibboleth
Shibboleth ermöglicht es Benutzern, sich über SAML zu authentifizieren. SAML ist eine 2-Wege-Verbindung, weshalb diese Option nur für diejenigen verfügbar ist, die bereits Shibboleth für ihre Instanz eingerichtet haben. Um herauszufinden, ob für Ihre Marke ein Shibboleth-SSO eingerichtet ist, wenden Sie sich bitte an Ihren Administrator:in.
Tipp: Dieser SSO-Typ funktioniert bei der Vorschau-Umfrage möglicherweise nicht ordnungsgemäß.
TIPP: Der SSO Authentifizierer von Shibboleth verwendet vom Service Provider initiierte Logins, um die Befragten:R zu authentifizieren. Wenden Sie Kontakt Ihr IT-Team, um herauszufinden, ob Ihr Identity-Provider Service-Provider-initiierte Anmeldungen unterstützt.
So richten Sie einen Shibboleth Authentifizierer
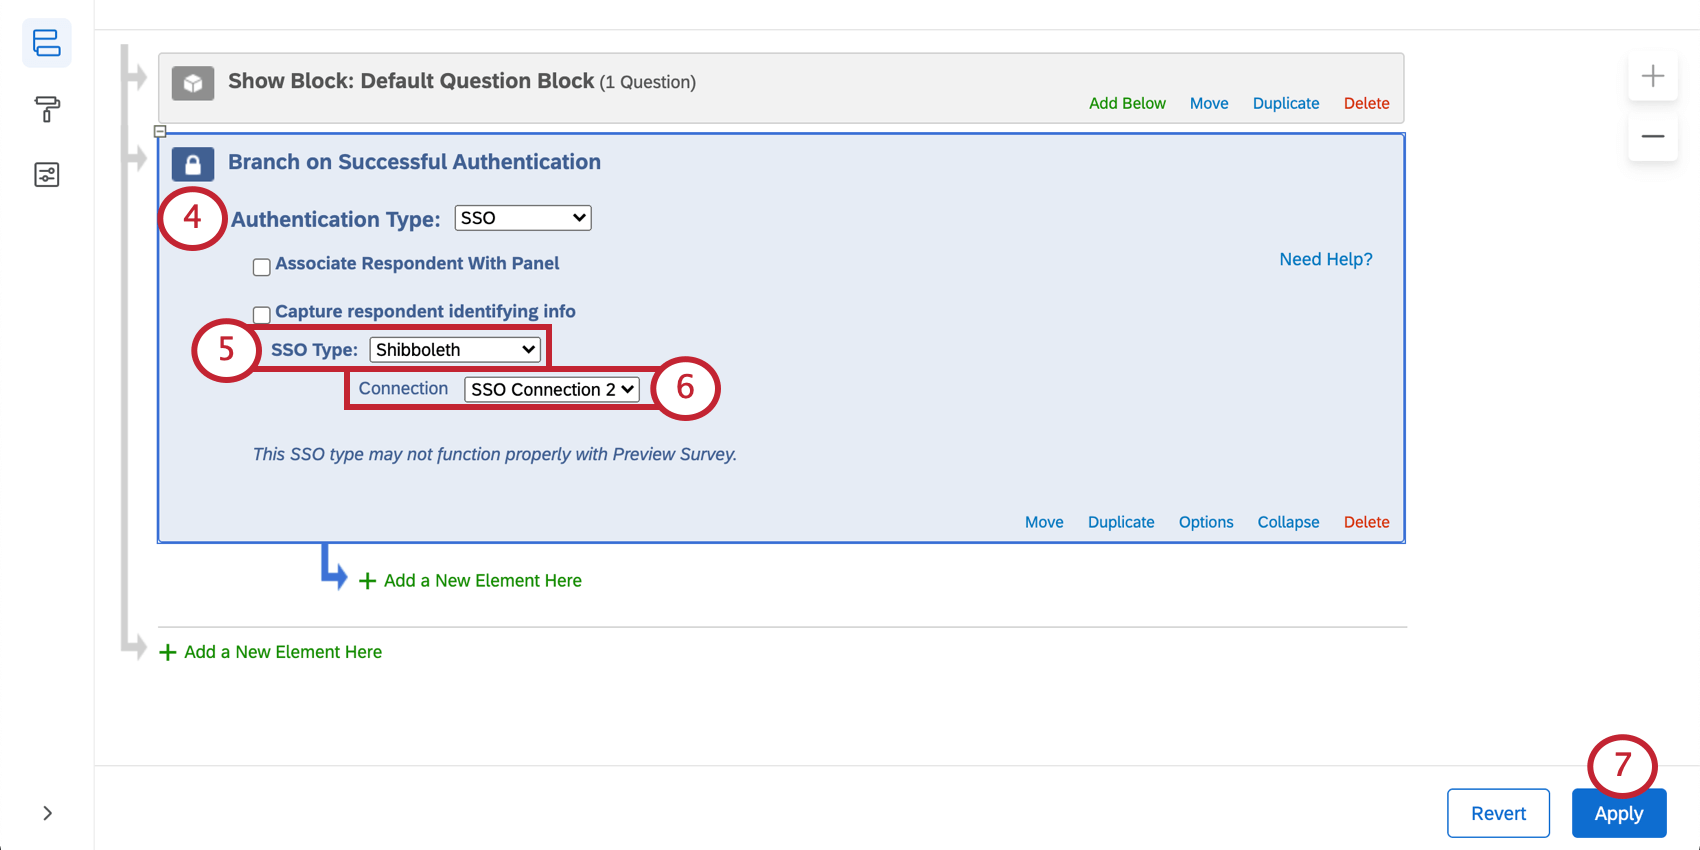
Tipp: Instanz kann steuern, welche SSO im gesamten Organisation verfügbar sind. Siehe SSO für die Umfrage für relevante Details und Warnungen.
Identifizierende Informationen erfassen (optional)
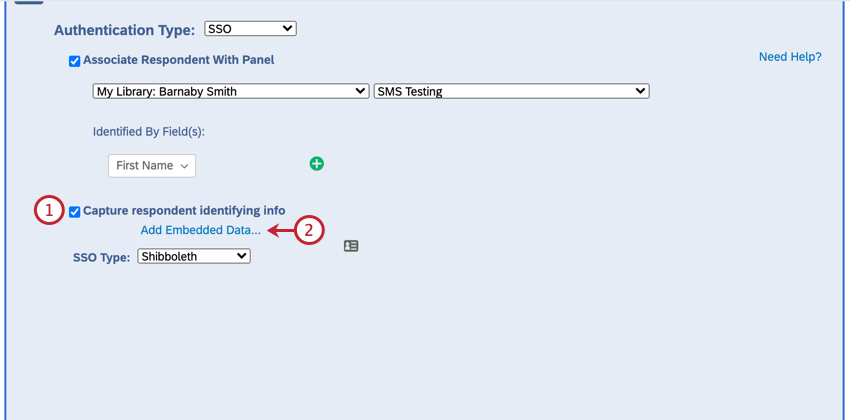
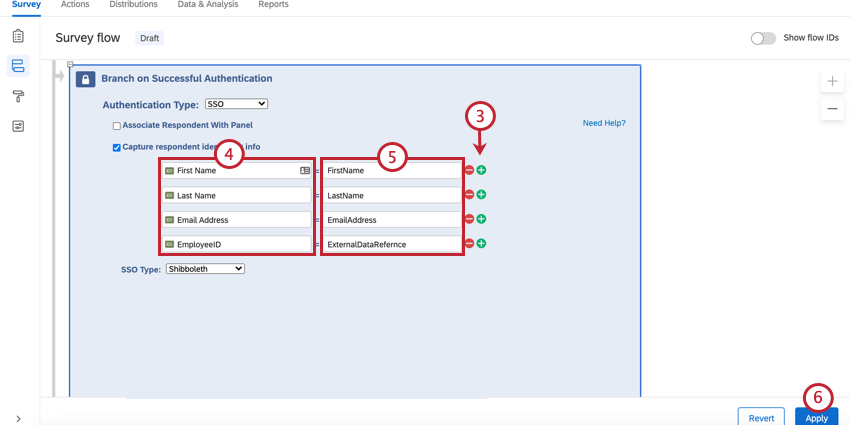
Sie sehen nun den eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Sie können die Umfrage über den anonymer Link testen.
Achtung: Weitere Informationen darüber, welche eingebettete Daten erfasst werden können, Kontakt Ihrem IT-Team.
BEFRAGTE:R DER KONTAKTLISTE ZUORDNEN
Standardmäßig erlauben Shibboleth SSO Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen. Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
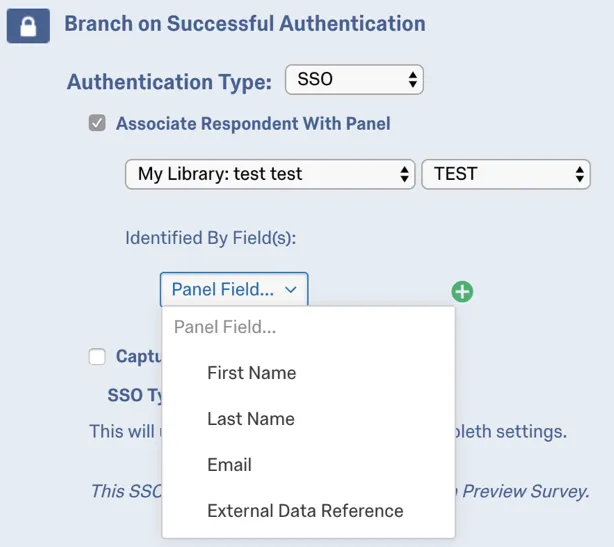
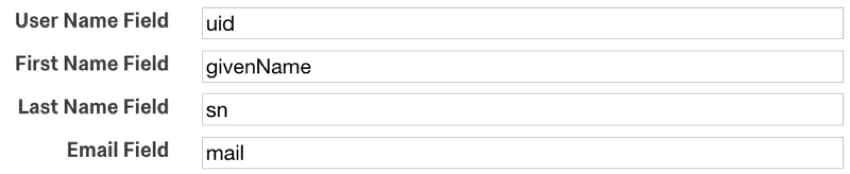
Die folgende Tabelle zeigt, welches Identifikationsfeld aus der Kontaktliste welchem SAML-Attribut zugeordnet ist (festgelegt über das Dropdown-Menü „ by Field“ ), wie in den SSO-Einstellungen der Qualtrics-Instanz unter den Feldern „Benutzername“, „Vorname“, „Nachname“ und „E-Mail“ angegeben.
| Feld „Identifiziert von“ | Attribut |
|---|---|
| Externe Datenreferenz | Benutzername (d. h. UID) |
| Vorname | Feld für Vorname (d.h. givenName) |
| Nachname | Nachnamensfeld (z. B. sn) |
| E-Mail-Feld (d. h. E-Mail) |
Wenn die Identifizierung beispielsweise „Externe Datenreferenz“ war und der Befragte:r „johnd“ für das Attribut übergeben hat, muss die Kontaktliste „johnd“ im Feld „Externe Datenreferenz“ enthalten.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
Google OAuth 2.0
Google-OAuth-2.0-Authentifizierer ermöglichen es Umfrageteilnehmern, sich mit ihren Google-Anmeldeinformationen zu authentifizieren. Sie können auch verwendet werden, um Benutzerkonto zu erfassen und zu speichern, eingebettete Daten.
Tipp: Dieser SSO-Typ funktioniert möglicherweise nicht ordnungsgemäß bei der Vorschau-Umfrage.
So richten Sie einen Authentifizierer
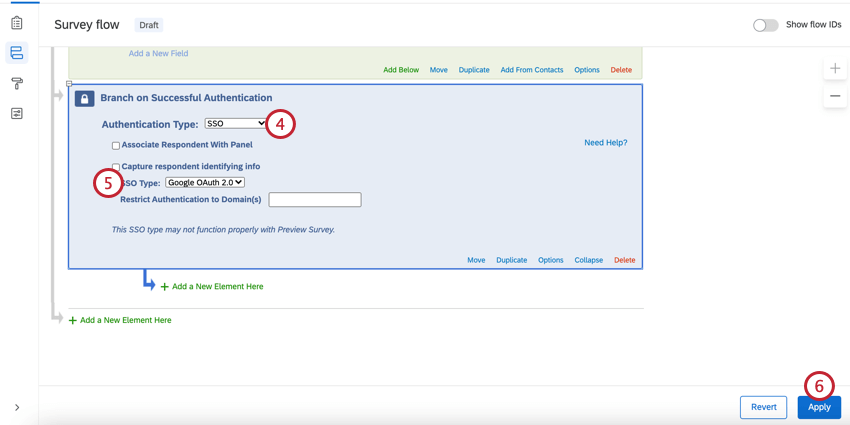
Tipp: Standardmäßig authentifizieren Google-OAuth-2.0-Authentifizierer alle Personen mit einem Benutzerkonto. Um einzuschränken, wer auf Ihre Umfrage zugreifen kann, fügen Sie E-Mail-Domänen für genehmigte Benutzerkonto zur hinzu. Authentifizierung auf Domäne(n) beschränken Feld. Hier ist kein Platzhalter erforderlich; Sie müssen lediglich Ihre Domain ohne das @-Zeichen eingeben (z. B. „gmail.com“ oder „qualtrics.com“). Um mehrere Domains zuzulassen, geben Sie Ihre Domains als durch Kommas getrennte Liste ein (z. B. „gmail.com, Qualtrics.com“). Ein Instanz kann auch einschränken, wer auf den Authentifizierer zugreifen kann, indem er Konfigurieren SSO für die Organisation.
Identifizierende Informationen erfassen (optional)
Aktivieren Identifizierende Informationen des Befragte:r erfassen und klicken Sie auf Eingebettete Daten hinzufügen.
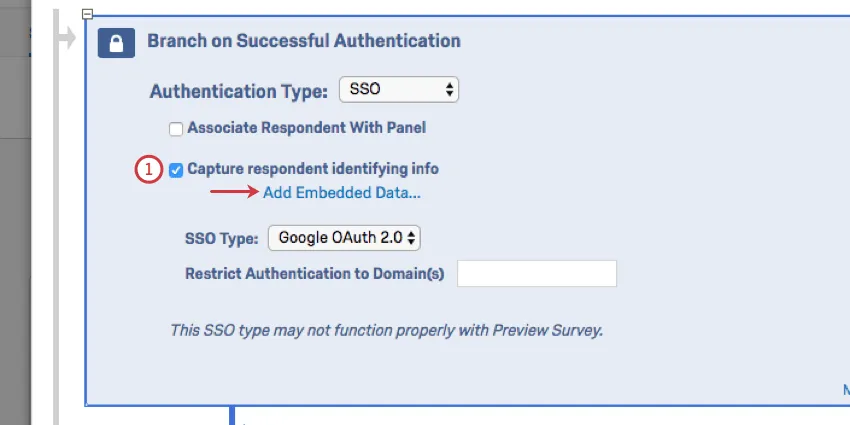
Verwenden Sie das Pluszeichen (+), um Felder hinzuzufügen, und das Minuszeichen (-), um Felder zu entfernen.
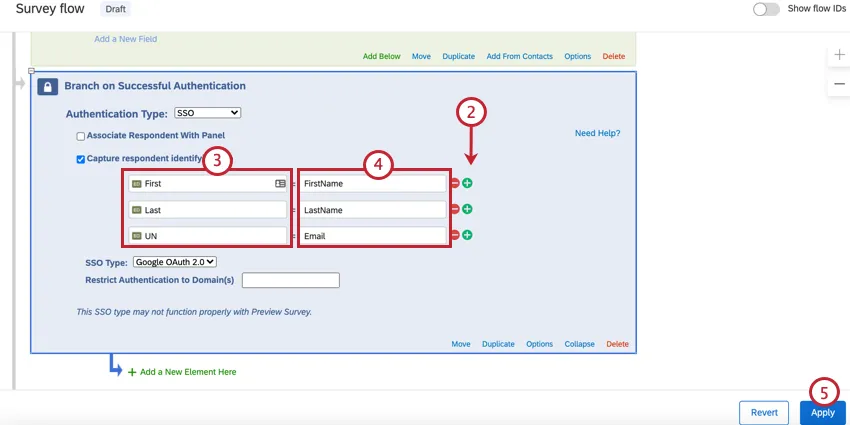
Geben Sie den Feldname in das Texteingabe „Eingebettete Daten zum Festlegen“ links neben dem Gleichheitszeichen ein.
Fügen Sie das Parameterfeld aus Google OAuth 2.0 in das Texteingabe „Feld aus SSO“ ein. Sie können Felder aus der folgenden Liste auswählen:
| Attribut | Wert |
|---|---|
| FirstName | Max |
| LastName | Mustermann |
johndoe@email.com |
Klicken Sie auf Anwenden.
Sie sehen nun den eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Sie können diese Einrichtung über den anonymer Link testen.
BEFRAGTE:R DER KONTAKTLISTE ZUORDNEN
Standardmäßig ermöglichen Google-OAuth-2.0-Authentifizierer Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen. Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
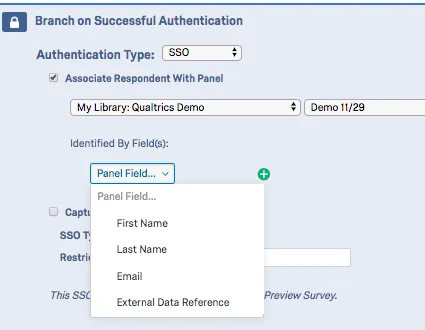
Die folgende Tabelle zeigt, welches Identifikationsfeld (angegeben im Dropdown-Menü „Identifiziert durch Feld“ ) aus der Kontaktliste welchem Google-OAuth-2.0-Attribut zugeordnet ist.
| Feld „Identifiziert von“ | Attribut |
|---|---|
| Vorname | FirstName |
| Nachname | LastName |
| Externe Datenreferenz | UserName |
Wenn das identifizierende Feld beispielsweise „Vorname“ war und der Befragte:r „John“ für das Attribut Firstname“ übergeben hat, muss in der Kontaktliste „John“ im Feld „Vorname“ enthalten sein.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
Facebook-Authentifizierer ermöglichen es Umfrageteilnehmern, sich mit ihren Facebook-Anmeldeinformationen zu authentifizieren. Sie können auch verwendet werden, um Benutzerkonto zu erfassen und zu speichern, eingebettete Daten.
Tipp: Dieser SSO-Typ funktioniert möglicherweise nicht ordnungsgemäß bei der Vorschau-Umfrage.
So richten Sie einen Authentifizierer ein
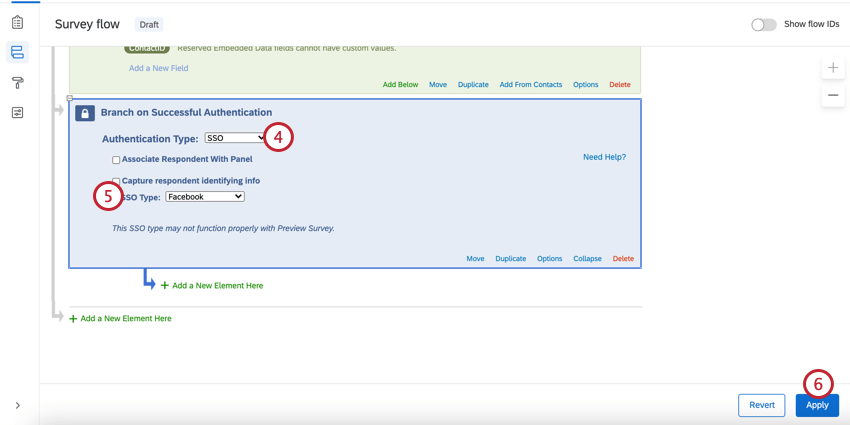
Identifizierende Informationen erfassen (optional)
Aktivieren Identifizierende Informationen des Befragte:r erfassen.
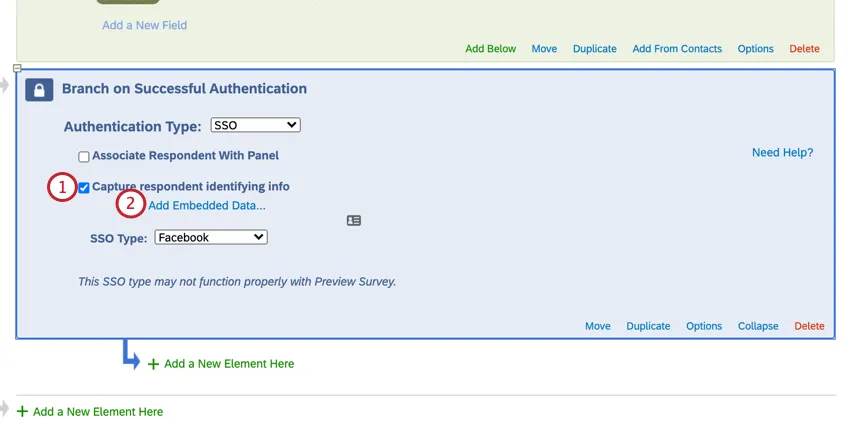
Klicken Sie auf Eingebettete Daten hinzufügen.
Verwenden Sie das Pluszeichen (+), um Felder hinzuzufügen, und das Minuszeichen (-), um Felder zu entfernen.
Geben Sie den Feldnamen Ihres Datenfeldes für eingebettete Daten in das Texteingabefeld „Eingebettete Daten festlegen…“ links vom Gleichheitszeichen ein.
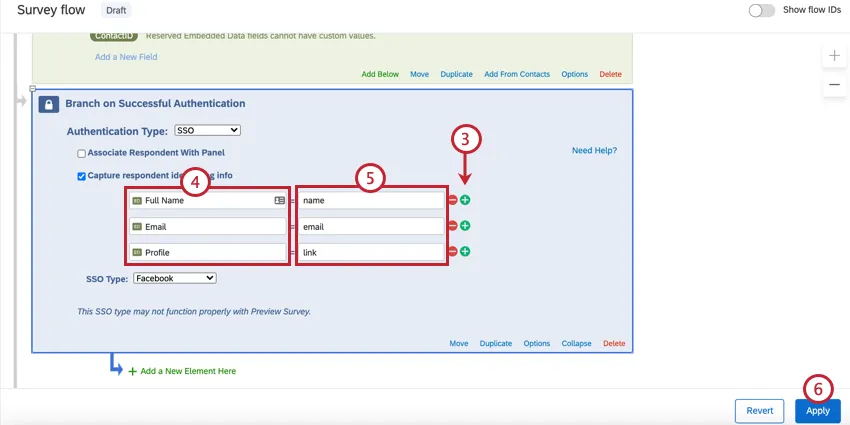
Fügen Sie das Parameterfeld aus Facebook in das Texteingabe „Feld aus SSO“ ein. Sie können Felder aus der folgenden Liste auswählen:
| Attribut | Wert |
|---|---|
| Name | Max Mustermann |
| Vorname | Max |
| Nachname | Mustermann |
| Link | http://www.facebook.com/johndoe |
| Geschlecht | männlich |
| E-Mail an | johndoe@email.com |
Klicken Sie auf Übernehmen.
Sie sehen nun den eingebettete Daten in den Ergebnisse, nachdem jemand an der Umfrage teilgenommen hat.
Tipp: Sie können diese Umfrage über den anonymer Link testen.
BEFRAGTE:R DER KONTAKTLISTE ZUORDNEN
Standardmäßig erlauben Facebook-Authentifizierer Teilnehmern, mehrmals an der Umfrage teilzunehmen. Sie können dieses Verhalten verhindern und Teilnehmern erlauben, nur einmal an der Umfrage teilzunehmen, indem Sie Folgendes aktivieren: Befragte:r mit Panel verknüpfen . Diese Option zwingt Teilnehmer, Mitglied der ausgewählten Kontaktliste zu sein, um an der Umfrage teilzunehmen.
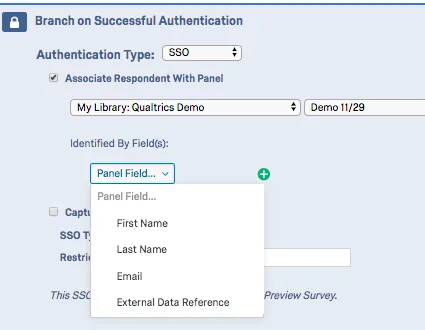
Die folgende Tabelle zeigt, welches Identifikationsfeld (ausgewählt über das Dropdown-Menü „Identifiziert durch Feld“ ) aus der Kontaktliste welchem Facebook-Parameter zugeordnet ist.
| Feld „Identifiziert von“ | Attribut |
|---|---|
| Vorname | Vorname |
| Nachname | Nachname |
| E-Mail an | |
| Externe Datenreferenz | E-Mail an |
Wenn das identifizierende Feld beispielsweise „E-Mail“ lautete und der Befragte:r „johnd@email.com“ für das Attribut übergeben hat, müsste die Kontaktliste „johnd@email.com“ im Feld „E-Mail“ enthalten.
Tipp: Wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist , wird möglicherweise die Fehlermeldung „Anmeldung mit den angegebenen Daten nicht möglich“ angezeigt. Das bedeutet, dass die SSO-Verbindung funktioniert hat, die Angaben jedoch nicht mit denen in Ihrer Kontaktliste übereinstimmen.
Maximale Authentifizierungsversuche
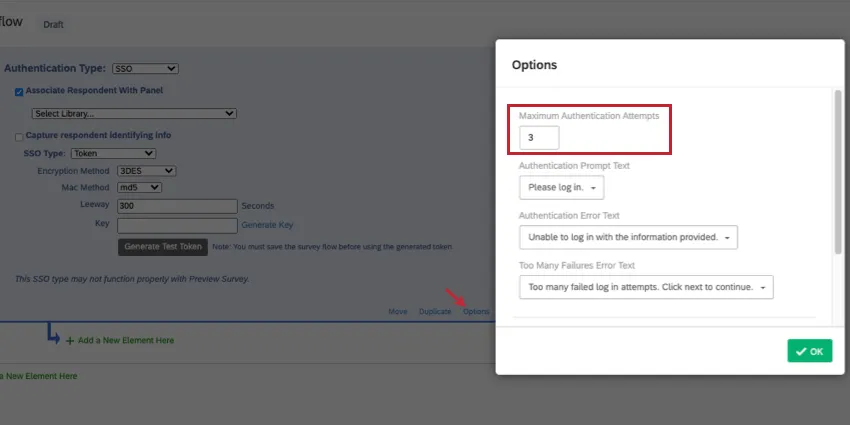
Unter „Optionen“ finden Sie eine Einstellung namens „Maximale Anzahl von Authentifizierungsversuchen“. Bei Verwendung eines SSO-Authentifizierers wird der Befragte zur Anmeldung auf eine SSO-Startseite weitergeleitet, anstatt direkt zur Qualtrics-Umfrage. In der QUALTRICS Umfrage sind keine Anmeldefehler auf dieser SSO-Seite zu erkennen. Das bedeutet, dass wir generell davon abraten, eine maximale Anzahl von Authentifizierungsversuchen für einen SSO-Authentifizierer festzulegen, da dies keine Auswirkungen hat.
Die Begrenzung der maximalen Anzahl von Authentifizierungsversuchen wäre bei einer Umfrage mit einem SSO-Authentifizierer nur dann von Vorteil, wenn die Option „Befragten mit Panel verknüpfen“ aktiviert ist. Dann würde der Fehler auftreten, weil der Benutzer nicht mit den Einträgen in der verbundenen Kontaktliste übereinstimmte.
Tipp: Siehe Authentifizierer für Details zu anderen Einstellungen.
Fehler bei der Anmeldung an einem Authentifizierer
Wenn ein Umfrageteilnehmer versucht, sich beim SSO Authentifizierer anzumelden, können folgende Fehler auftreten. Wir erklären Ihnen, was diese Fehler bedeuten und wie Sie sie beheben können.
- AUTHENTICATOR_SSO_CONFIG_DISABLED: Ein Administrator:in muss die Option „Für Umfrage-Authentifizierer verwenden“ für die SSO-Verbindung aktivieren.
- AUTHENTICATOR_SSO_CONFIG_NOT_FOUND: Die SSO wurde im SSO nicht gefunden. Dies kann an Datensynchronisierungsproblemen liegen oder daran, dass Verbindung wurde gelöscht. Möglicherweise muss ein Administrator:infür die SSO-Verbindung auch die Option „Für Umfragen als Authentifizierer verwenden“ aktivieren.
Arten von Projekten, in denen diese Funktion verfügbar ist
Der Umfragenverlauf lässt sich an viele verschiedene Arten von Projekten anpassen. Allerdings sind nicht alle Umfragenverlauf in allen Arten von Projekte verfügbar.
Authentifizierer können in den folgenden Projekte verwendet werden:
Tipp: Authentifizierer gibt es noch in einigen weiteren Projektarten, ihre Funktionsweise unterscheidet sich jedoch von der auf dieser Supportseite beschriebenen. Für Engagement-, Lebenszyklus-, Mitarbeitende oder Projekte, siehe Authentifizierer (EX).
Großartig! Vielen Dank für die Rückmeldung!
Vielen Dank für die Rückmeldung!